
Vous guider vers la sécurité.
Équipe de cybersécurité indépendante. Aucun quota de fournisseur, aucun gestionnaire de compte. Vous parlez directement aux experts qui font le travail.
- Accès directL’expert qui cadre le mandat le dirige
- InternationalMandats réalisés pour des clients à l’étranger
- FR / ENService dans les deux langues
- 1 à 2 jours ouvrablesRéponse à chaque demande
Ce que nous faisons
Des mandats ponctuels quand il vous faut des réponses. Des services gérés quand il vous faut une couverture continue.
Tests d’intrusion
Nous attaquons comme un vrai pirate, puis vous montrons quoi corriger en premier.
- Constats classés par risque, avec preuves
- Étapes de reproduction et correctifs
- Nouveau test après vos corrections
CISO virtuel
Un responsable de la sécurité expérimenté qui pilote votre stratégie, à temps partiel.
- Programme de sécurité et politiques
- Risques, fournisseurs et préparation d’audit
- Reddition de comptes à la direction et au conseil
Formation du personnel
Développez les réflexes qui stoppent les fraudes écrites par l’IA : s’arrêter, vérifier, signaler.
- Séances pour tous les niveaux
- Simulations d’hameçonnage avec suivi
- Résultats mesurés, contenu ajusté
Autres mandats ponctuels
Services gérés
Nous restons de garde, pour que votre équipe n’ait pas à le faire.
Renseignement sur les menaces
Le renseignement sur les attaquants qui ciblent votre secteur, comparé à vos systèmes, avec les actions à prendre.
DétailsGestion des vulnérabilités
Nous balayons en continu, classons selon le risque réel, donnons à votre équipe la correction exacte et vérifions qu’elle est appliquée.
DétailsComment une attaque se déroule, et où on l’arrête
Une attaque typique compte cinq étapes. Chacune est une occasion de l’arrêter.
Sites de fuite des rançongiciels · 7 derniers jours
281organisations publiées par des groupes de rançongiciels
Chronologie de l’incident Illustratif
lun. 09 h 12 → ven. 02 h 17
-
lun. 09 h 12
Courriel d’hameçonnage
Une fausse facture d’un « fournisseur » arrive aux comptes fournisseurs.
Arrêtée parSimulation d’hameçonnage
-
lun. 09 h 14
Mot de passe volé
Quelqu’un saisit son mot de passe sur une fausse page de connexion.
Arrêtée parRenseignement sur les menaces
-
lun. 22 h 40
Connexion à distance
L’attaquant s’en sert sur le RPV. Aucune AMF ne lui barre la route.
Arrêtée parTests d’intrusion
-
mer. 03 h 05
Accès administrateur
Un vieux compte de service aux droits trop larges lui livre le réseau.
Arrêtée parArchitecture défensive
-
ven. 02 h 17
Vol de données
Les fichiers sortent en silence. La demande de rançon suit.
Arrêtée parÉquipe rouge
Chronologie basée sur la durée médiane de 4 jours avant la détection dans les cas de rançongiciel (Sophos, 2025). Les identifiants volés sont la principale porte d’entrée : 22 % des brèches (Verizon DBIR, 2025).
Ce que disent nos clients
Je recommande vivement les services de sécurité offensive de Privateer. Leur expertise et leur professionnalisme nous ont grandement aidés à améliorer la posture de sécurité de nos produits.”
 MailsecLogiciel de cybersécurité
 CorwikFabrication
“L’équipe de Privateer Cybersecurity est très compétente pour identifier les véritables vulnérabilités, démontrer comment elles peuvent être exploitées et illustrer leur gravité. Nous avons effectué des tests d’intrusion externes et internes ainsi que des analyses de vulnérabilités internes, mais Privateer est allé au-delà de la portée du projet pour former notre équipe.”
 V75 Inc.Développement logiciel
“En tant qu’entreprise de logiciels, nous comprenons qu’un excellent logiciel ne peut être réalisé que grâce aux efforts combinés de spécialistes clés qui conçoivent, développent et sécurisent le résultat final. Collaborer avec Privateer Cybersecurity pour nos livraisons de logiciels a complété notre formule gagnante pour fournir des produits logiciels.”
 Family Table VenturesCapital-risque et capital-investissement
“L’équipe de sécurité offensive de Privateer a travaillé à comprendre l’application Web en cours de développement et a fourni un test d’intrusion, présentant certains éléments que nous n’avions pas encore envisagés. Leurs évaluations des risques, les étapes pour reproduire les problèmes et les corrections recommandées dans le rapport final ont aidé notre startup à prioriser nos efforts.”
Analyses
Sur les menaces, les règles et les décisions qui touchent votre entreprise. Articles disponibles en anglais.
L’ordre numérique en fracture : comment la géopolitique redéfinit la cybersécurité de chaque entreprise
Votre pile technologique est désormais une position géopolitique. Ce que la souveraineté numérique change pour les outils dont votre entreprise dépend.
Lire sur Substack
Couper la tête du serpent : interdire les paiements de rançon est-il la seule réponse?
Interdire les paiements de rançon arrêterait-il les attaques, ou laisserait-il simplement moins d’options aux victimes?
Lire sur Substack
Loi 25 du Québec : un guide pratique pour une conformité en retard
Ce que la loi québécoise sur la protection des renseignements personnels exige des PME, et comment rattraper le retard.
Lire sur Substack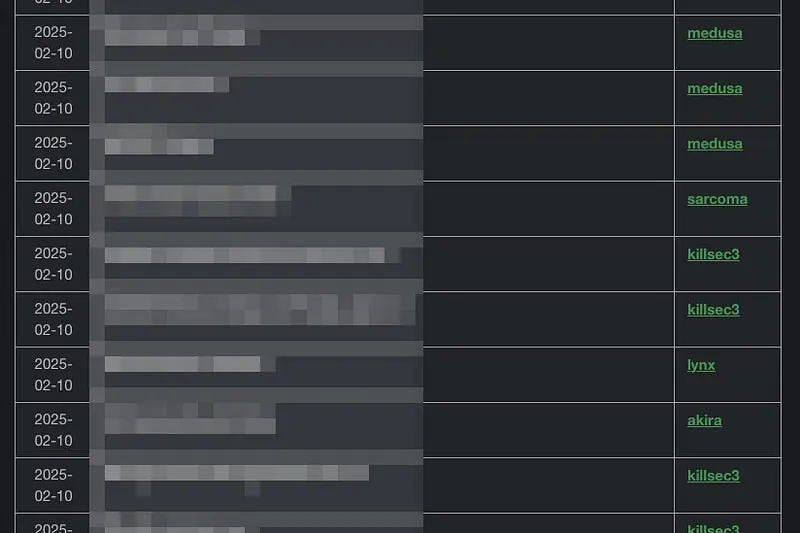
Pourquoi les pirates n’épargnent pas les petites entreprises
« Nous sommes trop petits pour être une cible » : la croyance sur laquelle comptent les attaquants.
Lire sur Substack
Parlez aux experts qui font le travail.
Dites-nous ce qui se passe. L’expert qui dirigerait le mandat vous répond dans un délai de 1 à 2 jours ouvrables, en français ou en anglais.
- Vous nous écrivezCe qui s’est passé, ce qui s’en vient ou ce qui vous inquiète.
- Un expert répondDans un délai de 1 à 2 jours ouvrables, sans passer par un vendeur.
- Vous obtenez un planPortée, approche et prochaines étapes, en langage clair.
Courriel · [email protected]